Zelf-gehoste container observability met AI-context en persistente logs
logdeck, door AmoabaKelvin, is een zelf-gehoste controlelaag die containerlogs en observability centraliseert voor Docker- en Podman-omgevingen. De tool legt historische logs vast, biedt een machine-leesbare context-eindpunt voor AI-coderingsassistenten, en exposeert live containertelemetrie naast levenscycluscontroles. Het wordt geleverd als een compacte implementatie die geschikt is voor Linux-hosts en is ontworpen om gegevens on-premises te houden, en integreert met AI-gestuurde ontwikkelworkflows.
Voor welke taken kun je het eigenlijk gebruiken?
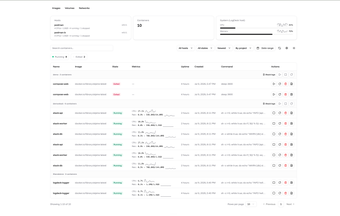
De tool richt zich op container-observability en operationele controle, en combineert permanente logtoegang met interactieve beheer. Het ondersteunt lifecycle-commando's en Compose-stackoperaties, biedt een shell in de browser voor draaiende containers en toont live telemetrie zodat operators resource-trends kunnen inspecteren. Typische workflow-acties zijn onder andere:
- containers starten, stoppen, herstarten, verwijderen
- Compose-stacks en servicestatussen inspecteren
- een shell openen in draaiende containers vanuit de browser
Hoe duurzaam en actiegericht zijn de logs en metrics?
De tool slaat de uitvoergeschiedenis op zodat logs blijven bestaan bij herimplementaties; logs overleven expliciet een 'docker compose up --build' en containerverwijderingen. Monitoring presenteert live CPU- en geheugencijfers met historische trends, en geautomatiseerde waarschuwingen markeren containersterfgevallen, OOM-kills en geconfigureerde logfoutpatronen. Feedback uit de gemeenschap benadrukt de benadering van permanente logs als een eenvoudigere alternatieve voor zwaardere logging-stacks voor kleine implementaties.
Vereist het technische installatie of vaardigheden om te bedienen?
Implementatiedoelen zijn Linux-hosts die Docker of Podman draaien en ondersteunen externe hostcontrole via SSH of TCP zonder agents op doelknooppunten te installeren. De ingebouwde Model Context Protocol-server stelt infrastructuurcontext bloot aan MCP-conforme clients zoals Claude Desktop, Cursor en Claude Code, waardoor AI-clients logs kunnen inspecteren en beheersacties kunnen uitvoeren. Operators moeten daarom hosttoegang en agentmachtigingen plannen als onderdeel van de installatie.
Praktische keuze voor operators die lokale controle willen met AI-toegang
De tool is geschikt voor teams die prioriteit geven aan on-premises observability en bereid zijn om agentmachtigingen voor programmatic access te beheren. Verwacht hosttoegangsbeleid en agentlimieten te definiëren voordat je AI-gestuurde operaties inschakelt, aangezien verbonden clients op de infrastructuur kunnen handelen. Het is een pragmatische keuze voor DevOps-georiënteerde zelf-hosters die operator-beheerde toegangscontroles en SSH-gebaseerde administratie accepteren.